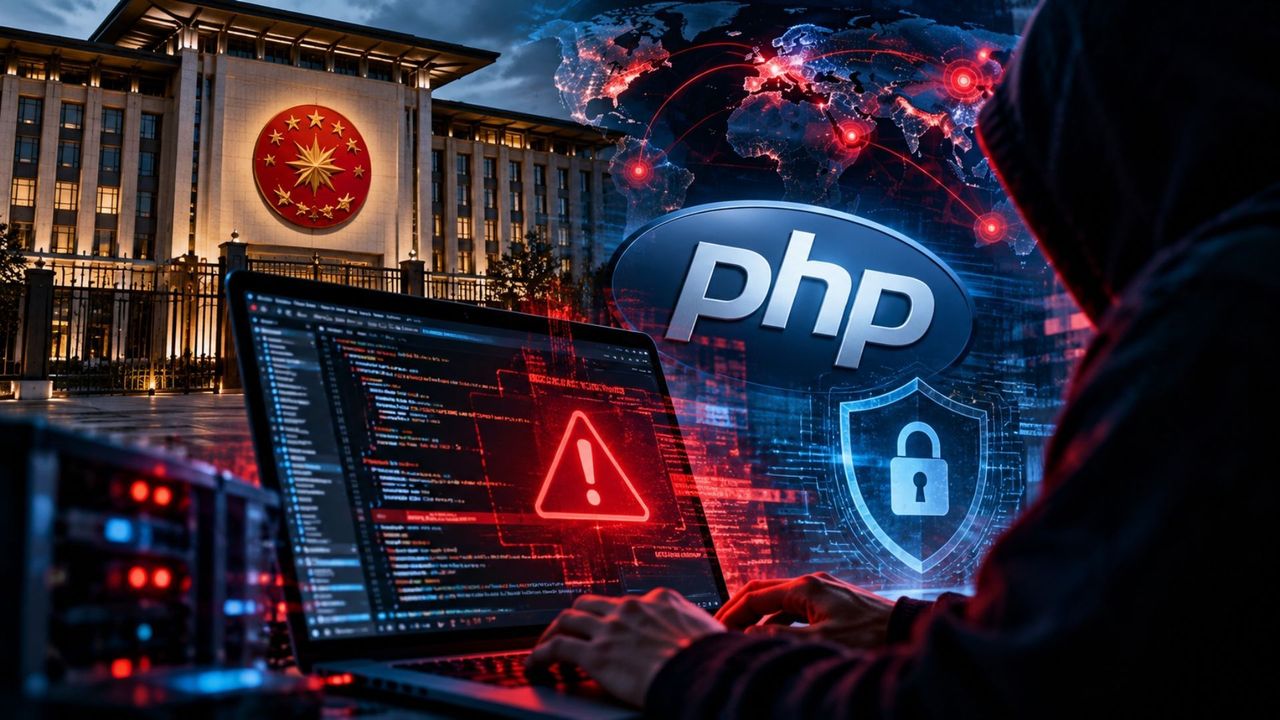
İnternet sitelerinden kurumsal uygulamalara kadar pek çok alanda kullanılan PHP yazılım altyapısı için kritik bir güvenlik uyarısı yapıldı. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, tespit edilen açıkların yaratabileceği risklere karşı ulusal ölçekte güvenlik taramalarını başlattığını duyurdu.
Başkanlığın yaptığı açıklamaya göre ilgili kurum ve kuruluşlara acil güvenlik bildirimleri iletildi. Kurumlardan sistemlerini kontrol etmeleri ve gerekli güncellemeleri uygulamaları istendi.
İki kritik güvenlik açığı tespit edildi
Açık kaynaklarda yer alan bilgilere göre, PHP programlama dilini etkileyen ve “php2shell” adıyla anılan iki güvenlik zafiyeti gündeme geldi. Bu açıkların uzaktan kod çalıştırılmasına (RCE) imkân tanıyabileceği bildirildi.
Zafiyetlerin CVE kodları CVE-2026-109618 ve CVE-2026-109619 olarak paylaşıldı. Açıkların ayrıntılarının ve etkilenen sürümlere ilişkin değerlendirmelerin ise resmî teknik duyurularla netleşmesi bekleniyor.
Sistemler ele geçirilebilir mi?
Açıklar başarıyla istismar edilirse, etkilenen PHP tabanlı uygulamaların çalıştığı sistemlerde yetkisiz kod çalıştırılması riski doğuyor. Bu durum, uygulamanın sahip olduğu yetkiler ölçüsünde sistem kaynaklarına erişilmesine ve verilerin gizliliğinin ile bütünlüğünün zarar görmesine yol açabiliyor.
Olası saldırılar, kurumların dijital hizmetlerinde kesintilere de neden olabilir. Bu yüzden etkilenebilecek sistemlerin belirlenmesi ve risklerin vakit kaybetmeden değerlendirilmesi büyük önem taşıyor.
Kurumlara hangi önlemler önerildi?
Siber Güvenlik Başkanlığı, kamu kurumları, kritik altyapı işletmecileri ve özel sektör kuruluşları için alınması gereken önlemleri de sıraladı:
Güvenlik güncellemelerini uygulayın: Üretici resmî güvenlik güncellemesini yayımladığında etkilenen sistemleri belirleyip güvenli sürümlere geçin.
Dış erişimleri sınırlandırın: Yönetim arayüzlerine ve kritik PHP servislerine erişimi, güvenlik duvarı kurallarıyla yalnızca yetkili IP adreslerine açın.
Gereksiz uluslararası trafiği kapatın: Yurt dışından erişim ihtiyacı olmayan sistemleri uluslararası erişime kapatın.
Başkanlık, dijital altyapıların güvenliğinin sağlanması ve kritik hizmetlerin kesintisiz sürmesi için ulusal düzeyde koordinasyon ve önleyici güvenlik çalışmalarının devam ettiğini bildirdi.
Önemli not: Güvenlik açığı, tüm PHP sistemlerinin etkilendiği veya tüm sistemlerin ele geçirildiği anlamına gelmiyor. Kurumların kullandıkları PHP sürümlerini ve resmî güvenlik duyurularını takip ederek gerekli önlemleri alması gerekiyor.